AES 256位加密
采用行业标准的对称加密算法,对经由加速器处理的数据流进行高强度加密,即使数据包被截获也难以被直接读取。
狗急加速器采用AES 256位加密与默认启用的数据防泄漏保护,服务器采用无硬盘架构,数据仅存于内存,旨在降低隐私数据被存储的风险。
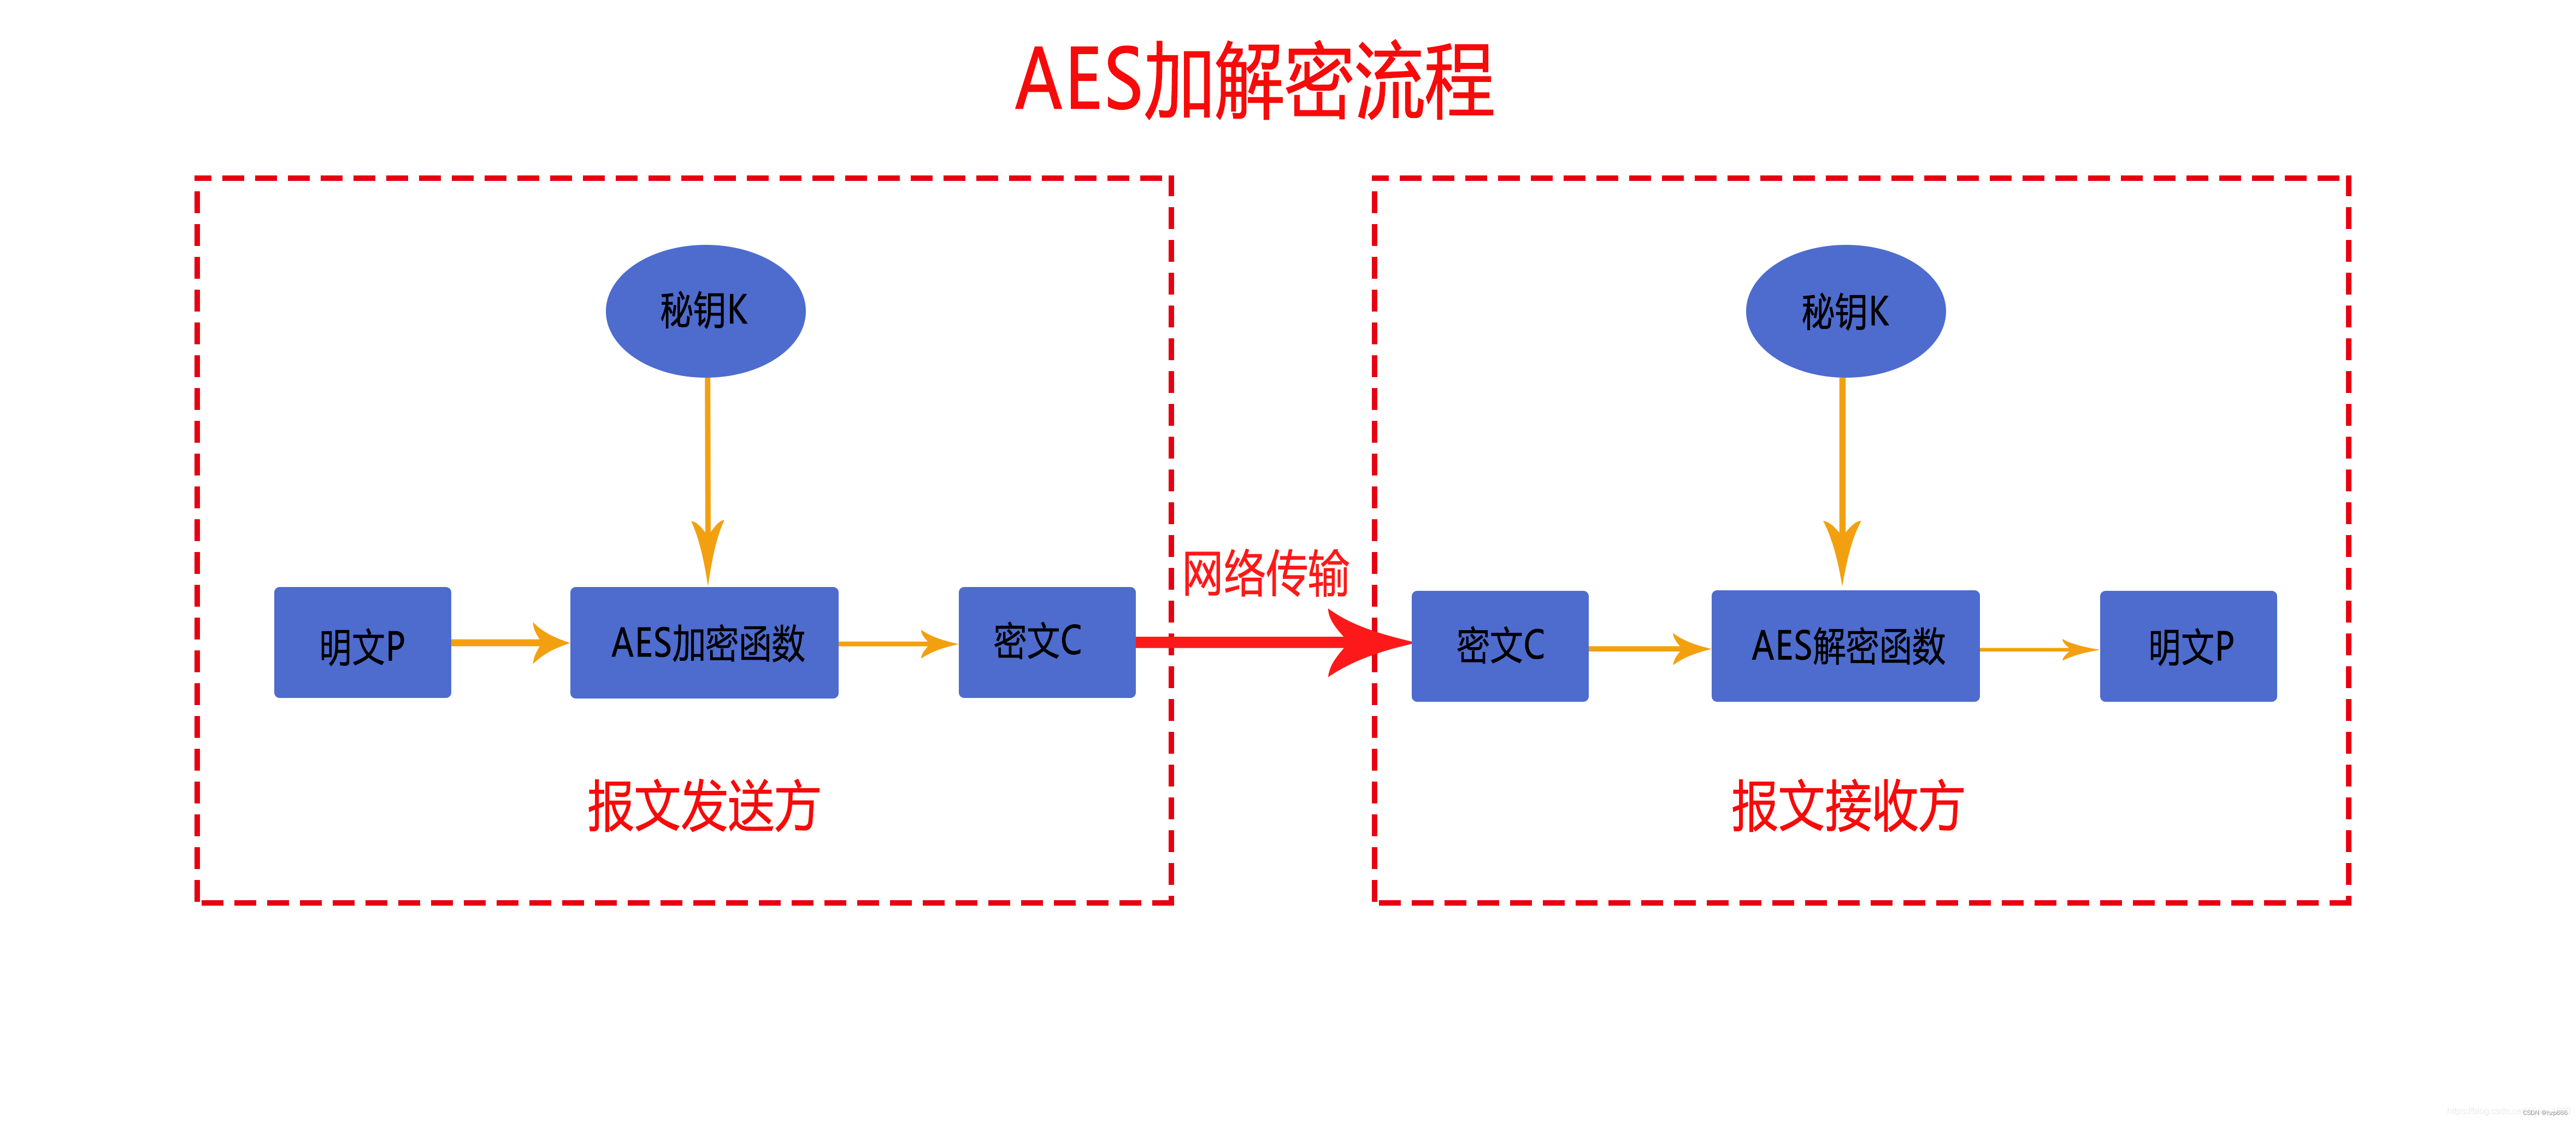
狗急加速器的安全设计围绕一个核心原则:让隐私数据尽可能少地停留在持久化介质上。通过AES 256位加密覆盖传输与暂存环节,同时借助无硬盘服务器架构,使数据在断电或重置后即从内存中清除,从而降低被长期存储和追溯的风险。
采用行业标准的对称加密算法,对经由加速器处理的数据流进行高强度加密,即使数据包被截获也难以被直接读取。
数据防泄漏机制默认启用,无需用户手动配置,在数据传输与处理过程中自动执行策略,减少人为疏忽导致的泄露风险。
服务器不配置持久化硬盘,所有临时数据仅驻留于易失性内存,断电或服务重启后自动清除,降低隐私数据被存储的可能性。
下表对比了传统加速器与狗急加速器在数据存储与加密方面的差异,帮助理解无硬盘架构与默认防泄漏机制的实际意义。
| 特性 | 传统加速器 | 狗急加速器 |
|---|---|---|
| 加密标准 | 部分支持,可能需手动开启 | AES 256位,默认启用 |
| 数据防泄漏 | 通常为可选模块 | 默认启用,自动保护 |
| 服务器存储介质 | 硬盘/SSD持久化 | 无硬盘,仅内存 |
| 数据留存风险 | 较高,可被恢复 | 重启后清除,降低留存 |
狗急加速器通过以下步骤实现内存级数据保护与加密传输。整个过程不涉及硬盘写入,确保临时数据在会话结束后即消失。
客户端与服务器建立连接时,即协商AES 256位加密通道,所有后续数据均在加密状态下传输。
服务器将数据包加载至内存进行转发与处理,不写入任何持久化存储设备。
默认启用的数据防泄漏机制在内存中实时检查数据模式,阻止敏感信息异常外传。
连接断开或服务器重启后,内存数据自动释放,无法通过常规手段恢复。
是的,狗急加速器采用AES 256位加密,并且默认启用。用户无需手动配置,连接建立后即自动使用加密通道。
无硬盘架构意味着服务器不安装持久化存储设备,所有临时数据只存在于内存中。断电或重启后数据自动消失,因此即使服务器被物理获取,也难以恢复历史会话数据。
内存读写速度远高于硬盘,因此无硬盘架构通常不会降低性能,反而可能减少磁盘I/O延迟。不过具体表现受网络环境和服务器配置影响。
默认启用的数据防泄漏机制会在数据传输过程中检测并阻止敏感信息(如个人身份信息、密钥等)的异常外传,作为加密之外的第二层防护。